
Ao se hospedar em um aluguel por temporada ou hotel boutique, as inspeções físicas visuais dos detectores de fumaça e despertadores são essenciais. No entanto, as câmeras espiãs comerciais modernas quase sempre transmitem feeds de vídeo ao vivo pelo roteador Wi-Fi local para permitir o monitoramento externo.
Como esses dispositivos devem se comunicar pela rede local (LAN), eles deixam pegadas digitais distintas. De acordo com as estruturas de segurança de IoT publicadas pela Cybersecurity and Infrastructure Security Agency (CISA) e protocolos em RTSP (Real-Time Streaming Protocol), realizar uma varredura básica na rede local revelará câmeras conectadas em segundos.
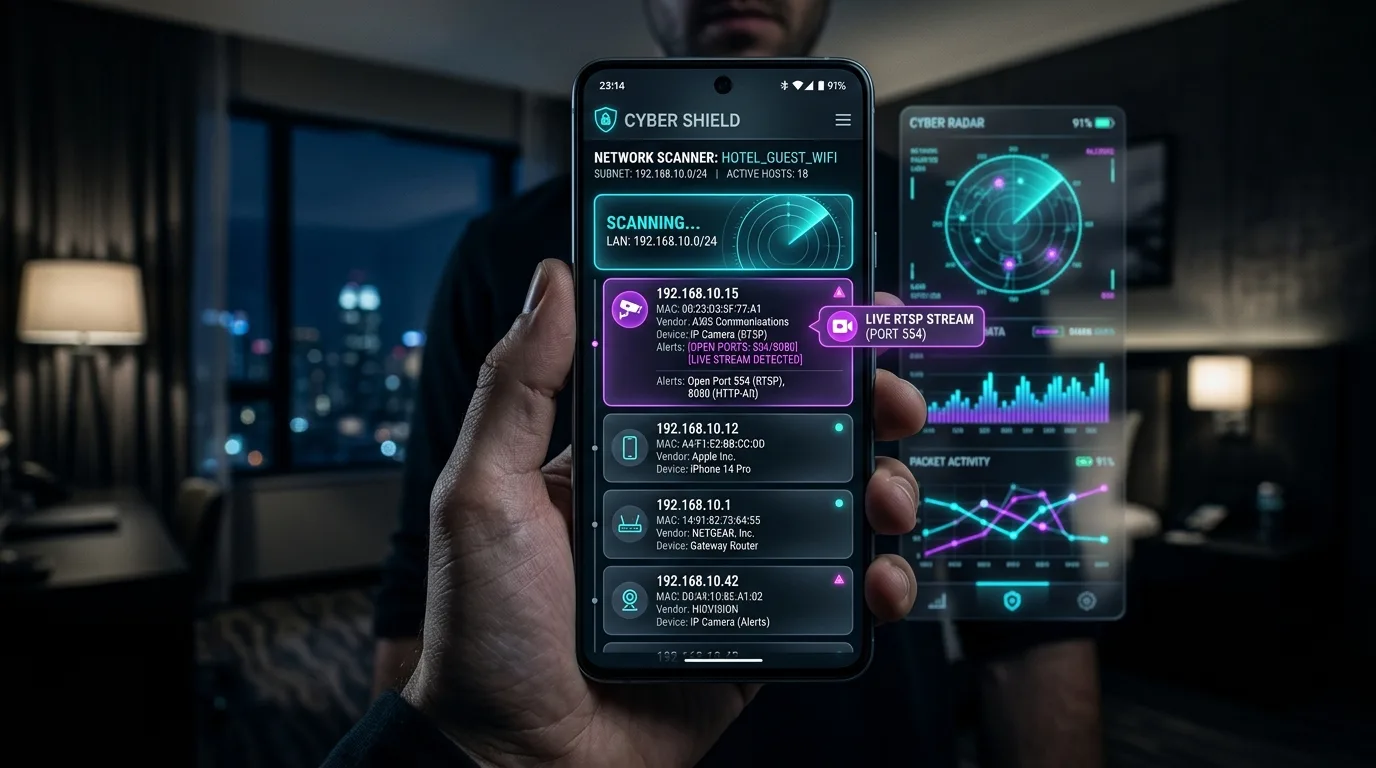
As assinaturas de rede de câmeras IP ocultas
Cada dispositivo Wi-Fi conectado a um roteador recebe um endereço IP local (por exemplo, 192.168.1.45) e transmite um endereço MAC de 6 bytes que identifica seu fabricante de hardware (OUI). Câmeras espiãs frequentemente escutam portas de comunicação específicas:
| Porta de rede | Protocolo/Serviço | Função típica do dispositivo | Nível de risco de privacidade |
|---|---|---|---|
| Porta 554 | RTSP (transmissão em tempo real) | Feed de vídeo H.264/H.265 ao vivo não criptografado padrão | Crítico (stream de vídeo ativo) |
| Porta 8000/8080 | Servidor Web HTTP/Administrador de câmera IP | Interface da Web para visualização das lentes e controles da câmera | Crítico (IU de configuração da Web) |
| Porta 3702 | WS-Discovery (ONVIF) | Protocolo de descoberta automática para câmeras de segurança IP | Alto (equipamento de vigilância) |
| Porta 1935 | RTMP (streaming flash) | Transmissão de vídeo ao vivo para servidores em nuvem externos | Alto (feed de vídeo na nuvem) |
Protocolo passo a passo de varredura de privacidade de Wi-Fi
- Conecte-se ao Wi-Fi dos hóspedes: junte-se à rede de aluguel por temporada ou à rede de hóspedes do hotel fornecida em seu smartphone.
- Execute uma verificação de sub-rede ARP: descubra todos os endereços IP ativos na sub-rede local (normalmente 192.168.1.1 a 192.168.1.254).
- Inspecione nomes de fornecedores de MAC suspeitos: procure fabricantes de dispositivos como Tuya, Espressif, Dahua, Hikvision, Reolink ou módulos genéricos de IoT de Shenzhen.
- Verifique se há portas de vídeo abertas: identifique se algum endereço IP desconhecido está escutando na porta RTSP 554.
Nota sobre isolamento da rede de convidados
Hotéis corporativos de alto padrão costumam usar o 'isolamento de cliente' para evitar que os hóspedes vejam os dispositivos uns dos outros. Se o isolamento do cliente estiver ativado, complemente sua varredura de rede com sensores infravermelhos e de campo magnético.
Proteção de privacidade abrangente no seu bolso
Com o aplicativo Hidden Camera Detector, você pode verificar sua rede Wi-Fi local em busca de transmissões de vídeo suspeitas, detectar frequências eletromagnéticas de dispositivos eletrônicos ocultos e usar filtros ópticos infravermelhos para detectar lentes pinhole em qualquer ambiente.
Simulador de Varredura Wi-Fi & Portas RTSP
Verifique se um aparelho conectado à rede local apresenta portas de streaming de vídeo suspeitas.
