
Cuando se hospeda en un alquiler vacacional o en un hotel boutique, las inspecciones físicas visuales de los detectores de humo y los despertadores son esenciales. Sin embargo, las cámaras espía comerciales modernas casi siempre transmiten video en vivo a través del enrutador Wi-Fi local para permitir el monitoreo externo.
Debido a que estos dispositivos deben comunicarse a través de la red de área local (LAN), dejan huellas digitales distintas. Según los marcos de seguridad de IoT publicados por la Agencia de Seguridad de Infraestructura y Ciberseguridad (CISA) y los protocolos en RTSP (Protocolo de transmisión en tiempo real), al realizar un barrido básico de la red local se descubrirán las cámaras conectadas en segundos.
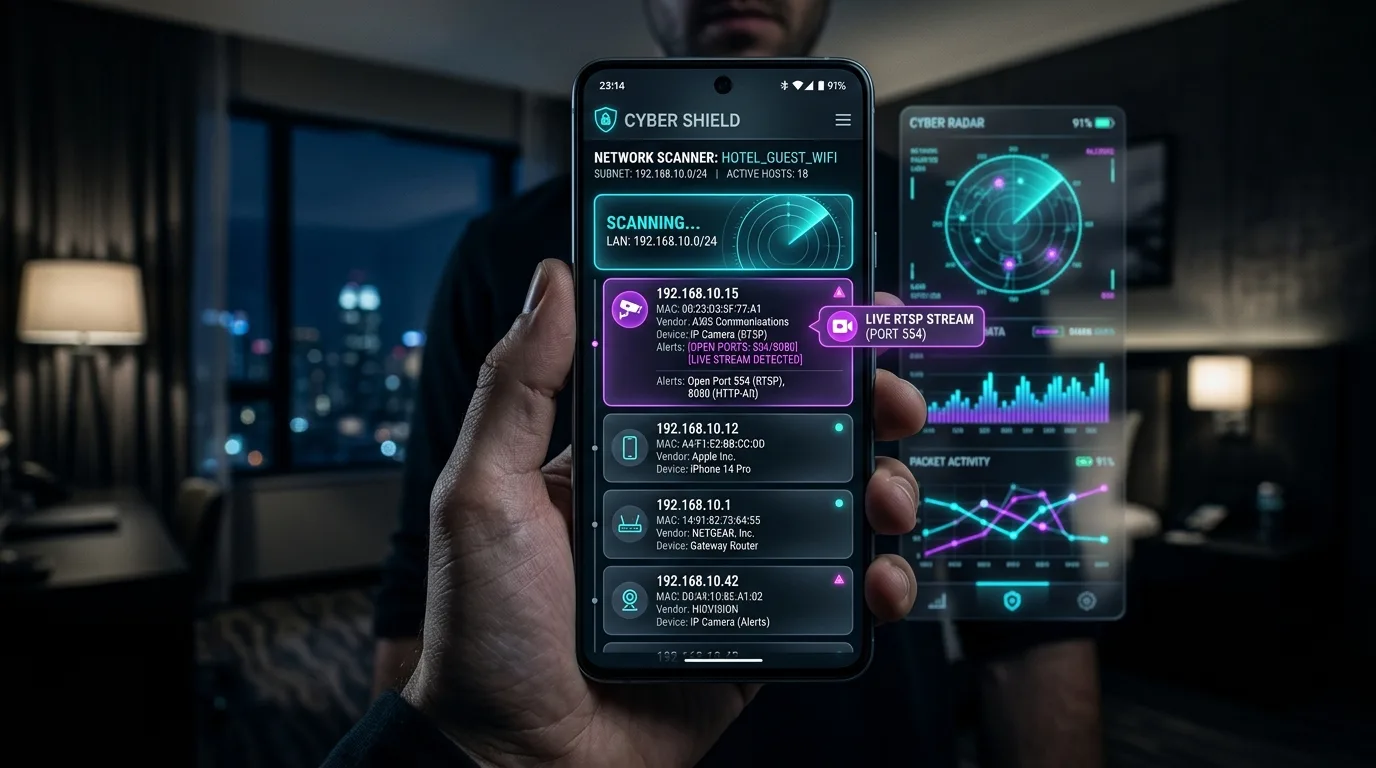
Las firmas de red de las cámaras IP ocultas
Cada dispositivo Wi-Fi conectado a un enrutador recibe una dirección IP local (por ejemplo, 192.168.1.45) y transmite una dirección MAC de 6 bytes que identifica su fabricante de hardware (OUI). Las cámaras espía escuchan con frecuencia en puertos de comunicación específicos:
| Puerto de red | Protocolo/Servicio | Función típica del dispositivo | Nivel de riesgo de privacidad |
|---|---|---|---|
| Puerto 554 | RTSP (transmisión en tiempo real) | Transmisión de vídeo estándar H.264/H.265 en vivo sin cifrar | Crítico (transmisión de vídeo activa) |
| Puerto 8000/8080 | Servidor web HTTP/Administrador de cámara IP | Interfaz web para ver la lente y los controles de la cámara | Crítico (UI de configuración web) |
| Puerto 3702 | WS-Discovery (ONVIF) | Protocolo de descubrimiento automático para cámaras de seguridad IP | Alto (equipo de vigilancia) |
| Puerto 1935 | RTMP (transmisión flash) | Transmisión de vídeo en vivo a servidores externos en la nube | Alto (vídeo en la nube) |
Protocolo de barrido de privacidad Wi-Fi paso a paso
- Conéctese a la red Wi-Fi para invitados: únase a la red de huéspedes del hotel o del alquiler vacacional proporcionada en su teléfono inteligente.
- Ejecute un análisis de subred ARP: descubra todas las direcciones IP activas en la subred local (normalmente 192.168.1.1 a 192.168.1.254).
- Inspeccione nombres de proveedores de MAC sospechosos: busque fabricantes de dispositivos como Tuya, Espressif, Dahua, Hikvision, Reolink o módulos genéricos de Shenzhen IoT.
- Compruebe si hay puertos de vídeo abiertos: identifique si alguna dirección IP desconocida está escuchando en el puerto RTSP 554.
Nota sobre el aislamiento de la red de invitados
Los hoteles corporativos de alto nivel suelen utilizar el "Aislamiento de clientes" para evitar que los huéspedes vean los dispositivos de los demás. Si el aislamiento del cliente está habilitado, complemente el escaneo de su red con sensores de campo magnético e infrarrojos.
Protección integral de la privacidad en su bolsillo
Con la aplicación de detección de cámaras ocultas, puede escanear su red Wi-Fi local en busca de transmisiones de vídeo sospechosas, detectar frecuencias electromagnéticas de dispositivos electrónicos ocultos y utilizar filtros ópticos infrarrojos para detectar lentes estenopeicas en cualquier habitación.
Simulador de Escaneo Wi-Fi & Detección de Puertos RTSP
Comprueba si un dispositivo conectado a la red local presenta puertos de transmisión de vídeo sospechosos.
