
Quando si soggiorna in una casa vacanza o in un boutique hotel, le ispezioni fisiche visive dei rilevatori di fumo e delle sveglie sono essenziali. Tuttavia, le moderne telecamere spia commerciali trasmettono quasi sempre feed video in diretta sul router Wi-Fi locale per consentire il monitoraggio fuori sede.
Poiché questi dispositivi devono comunicare tramite la rete locale (LAN), lasciano impronte digitali distinte. Secondo i framework di sicurezza IoT pubblicati dalla Cybersecurity and Infrastructure Security Agency (CISA) e i protocolli su RTSP (Real-Time Streaming Protocol), l'esecuzione di una scansione di base della rete locale scoprirà le telecamere collegate in pochi secondi.
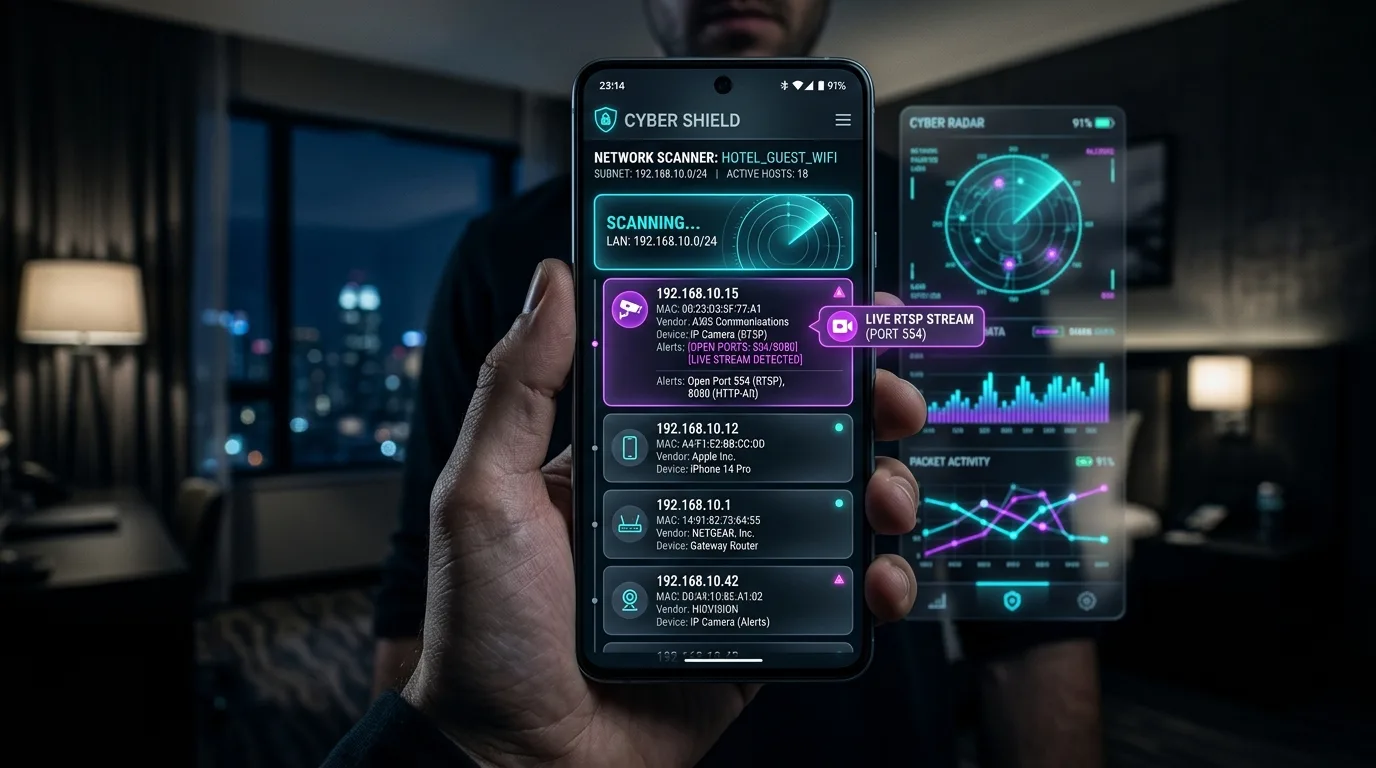
Le firme di rete delle telecamere IP nascoste
Ogni dispositivo Wi-Fi connesso a un router riceve un indirizzo IP locale (ad esempio, 192.168.1.45) e trasmette un indirizzo MAC a 6 byte che identifica il produttore dell'hardware (OUI). Le telecamere spia spesso ascoltano su porte di comunicazione specifiche:
| Porta di rete | Protocollo/Servizio | Funzione tipica del dispositivo | Livello di rischio per la privacy |
|---|---|---|---|
| Porta 554 | RTSP (streaming in tempo reale) | Feed video live H.264/H.265 standard non crittografato | Critico (flusso video attivo) |
| Porta 8000/8080 | Server Web HTTP/Amministrazione telecamera IP | Interfaccia web per visualizzare l'obiettivo e i controlli della fotocamera | Critico (interfaccia utente di configurazione Web) |
| Porta 3702 | WS-Discovery (ONVIF) | Protocollo di rilevamento automatico per telecamere di sicurezza IP | Alto (attrezzatura di sorveglianza) |
| Porto 1935 | RTMP (Streaming Flash) | Trasmissione video in diretta su server cloud esterni | Alto (feed video cloud) |
Protocollo di scansione della privacy Wi-Fi passo dopo passo
- Connettiti al Wi-Fi ospite: unisciti alla rete ospite di case vacanze o hotel fornita sul tuo smartphone.
- Esegui una scansione della sottorete ARP: scopri tutti gli indirizzi IP attivi sulla sottorete locale (in genere da 192.168.1.1 a 192.168.1.254).
- Ispeziona i nomi dei fornitori MAC sospetti: cerca produttori di dispositivi come Tuya, Espressif, Dahua, Hikvision, Reolink o moduli IoT generici di Shenzhen.
- Verifica porte video aperte: identifica se qualche indirizzo IP sconosciuto è in ascolto sulla porta RTSP 554.
Nota sull'isolamento della rete ospite
Gli hotel aziendali di fascia alta spesso utilizzano l'"Isolamento del cliente" per impedire agli ospiti di vedere i reciproci dispositivi. Se l'isolamento del client è abilitato, completa la scansione della rete con sensori a infrarossi e di campo magnetico.
Protezione completa della privacy in tasca
Con l'app Hidden Camera Detector, puoi scansionare la tua rete Wi-Fi locale alla ricerca di flussi video sospetti, rilevare frequenze elettromagnetiche da dispositivi elettronici nascosti e utilizzare filtri ottici a infrarossi per individuare obiettivi stenopeici in qualsiasi stanza.
Simulatore Scansione Wi-Fi & Porte RTSP
Verifica se un dispositivo connesso alla rete locale presenta porte di streaming video sospette.
