
휴가용 임대호텔이나 부티크 호텔에 숙박할 때는 연기 감지기와 알람시계에 대한 육안 물리적 검사가 필수적입니다. 그러나 현대 상업용 스파이 카메라는 거의 항상 로컬 Wi-Fi 라우터를 통해 라이브 비디오 피드를 전송하여 외부 모니터링을 허용합니다.
이러한 장치는 근거리 통신망(LAN)을 통해 통신해야 하기 때문에 뚜렷한 디지털 흔적을 남깁니다. CISA(Cybersecurity and Infrastructure Security Agency)에서 게시한 IoT 보안 프레임워크와 RTSP(실시간 스트리밍 프로토콜), 기본 로컬 네트워크 스윕을 수행하면 연결된 카메라를 몇 초 안에 발견할 수 있습니다.
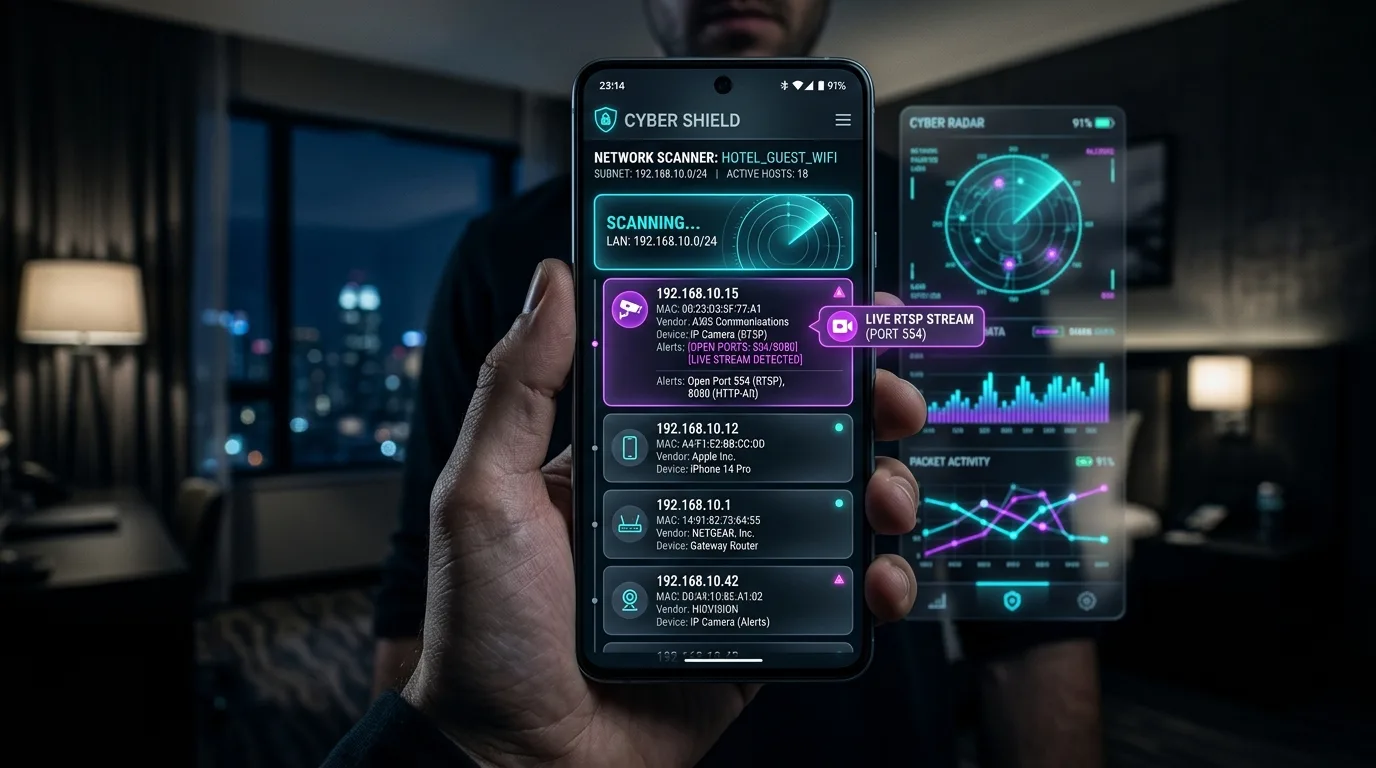
숨겨진 IP 카메라의 네트워크 서명
라우터에 연결된 모든 Wi-Fi 기기는 로컬 IP 주소(예: 192.168.1.45)를 수신하고 하드웨어 제조업체(OUI)를 식별하는 6바이트 MAC 주소를 브로드캐스트합니다. 스파이 카메라는 특정 통신 포트를 자주 수신합니다:
| 네트워크 포트 | 프로토콜/서비스 | 일반적인 장치 기능 | 개인정보 보호 위험 수준 |
|---|---|---|---|
| 포트 554 | RTSP(실시간 스트리밍) | 표준 비암호화 라이브 H.264/H.265 비디오 피드 | 위험(활성 비디오 스트림) |
| 포트 8000 / 8080 | HTTP 웹 서버 / IP 캠 관리자 | 카메라 렌즈 및 컨트롤을 볼 수 있는 웹 인터페이스 | 위험(웹 구성 UI) |
| 포트 3702 | WS-검색(ONVIF) | IP 보안 카메라 자동 검색 프로토콜 | 높음(감시 장비) |
| 포트 1935 | RTMP(플래시 스트리밍) | 외부 클라우드 서버로 실시간 비디오 방송 | 높음(클라우드 비디오 피드) |
단계별 Wi-Fi 개인정보 보호 프로토콜
- 게스트 Wi-Fi에 연결: 스마트폰에서 제공된 휴가용 임대 또는 호텔 게스트 네트워크에 연결하세요.
- ARP 서브넷 검사 실행: 로컬 서브넷에서 활성화된 모든 IP 주소를 검색합니다(일반적으로 192.168.1.1~192.168.1.254).
- 의심스러운 MAC 공급업체 이름 검사: Tuya, Espressif, Dahua, Hikvision, Reolink 또는 Generic Shenzhen IoT 모듈과 같은 장치 제조업체를 찾으세요.
- 열린 비디오 포트 확인: 알 수 없는 IP 주소가 RTSP 포트 554를 수신하고 있는지 확인하세요.
게스트 네트워크 격리 참고사항
고급 기업 호텔에서는 투숙객이 서로의 기기를 보지 못하도록 '클라이언트 격리'를 사용하는 경우가 많습니다. 클라이언트 격리가 활성화된 경우 적외선 및 자기장 센서로 네트워크 검색을 보완하세요.
포괄적인 개인 정보 보호를 주머니 속으로
숨겨진 카메라 감지기 앱을 사용하면 로컬 Wi-Fi 네트워크에서 의심스러운 비디오 스트림을 검색하고, 숨겨진 전자 장치의 전자기 주파수를 감지하고, 적외선 광학 필터를 사용하여 어느 방에서나 핀홀 렌즈를 찾아낼 수 있습니다.
호텔/숙소 Wi-Fi 몰래카메라 위험도 진단기
숙소 공유기에 연결된 기기 대수와 미확인 장치 여부를 입력하여 실시간 영상 스트리밍 불법 촬영 카메라 침해 위험도를 분석합니다.
